美国FDA医疗器械网络安全指南
随着医疗器械软件化、联网化趋势不断发展,网络安全风险已经成为影响医疗器械安全性和有效性的重要因素。FDA逐步将网络安全要求纳入医疗器械质量管理体系和上市前审查流程,要求制造商从设计开发阶段开始识别和控制网络安全风险。
随着医疗器械软件化、联网化趋势不断发展,网络安全风险已经成为影响医疗器械安全性和有效性的重要因素。
FDA逐步将网络安全要求纳入医疗器械质量管理体系和上市前审查流程,要求制造商从设计开发阶段开始识别和控制网络安全风险。
在理解FDA医疗器械网络安全监管要求之前,需要首先了解QMSR对医疗器械质量管理体系提出的整体要求。
文件基本信息:
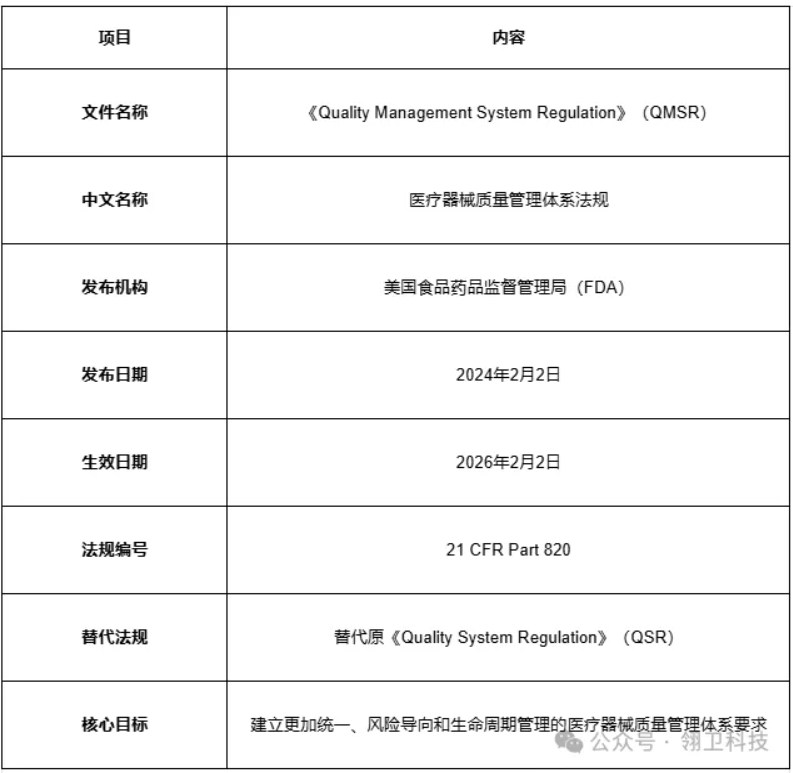
注意:虽然法规编号仍为 21 CFR Part 820,但要求体系发生了实质调整。
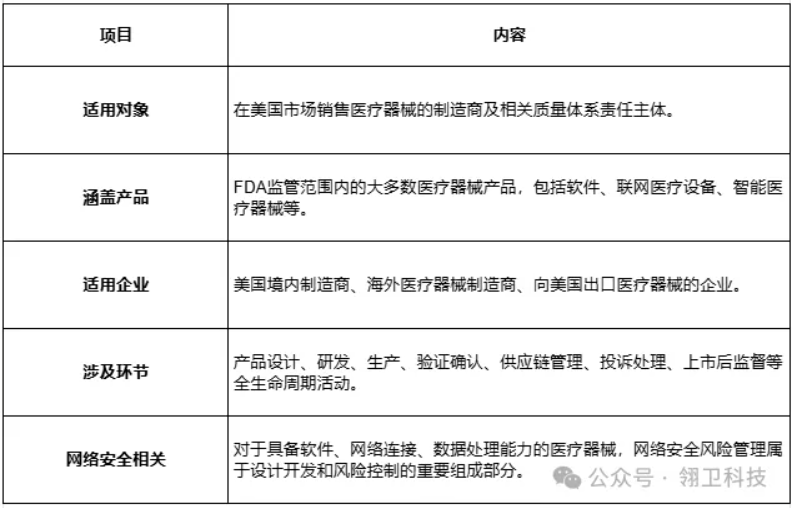
适用范围:
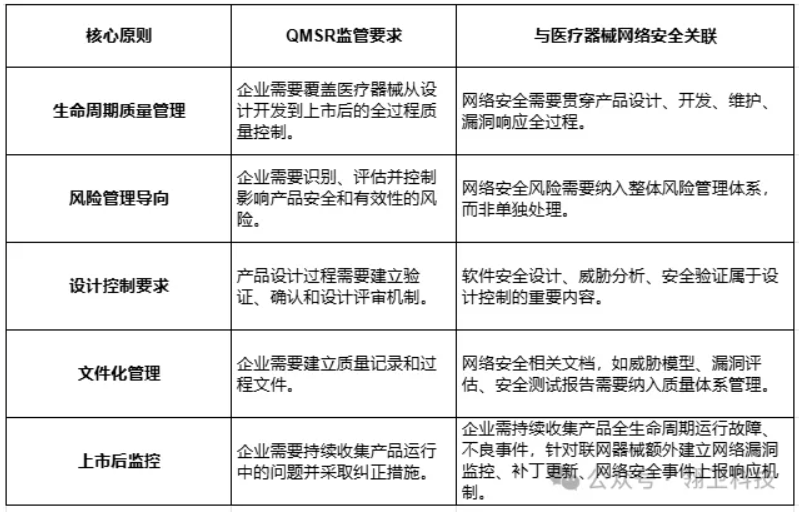
核心监管原则:
相比原版QSR体系,新版QMSR三大重点变化:
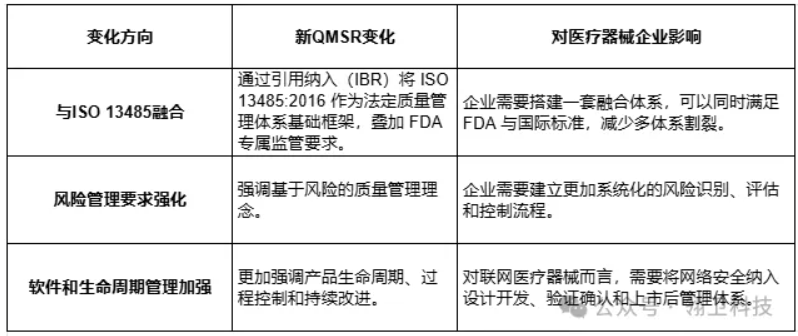
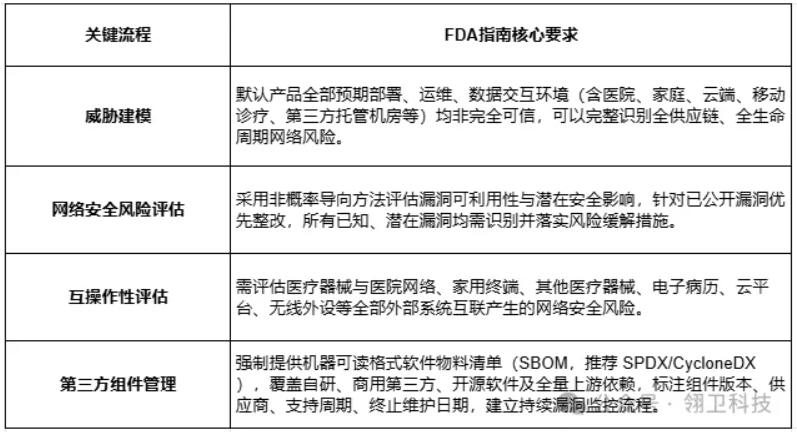
对于涉及软件、网络连接等功能的医疗器械,FDA网络安全指南进一步明确了网络安全风险管理在设计开发和上市前提交中的具体要求。
关键流程要求
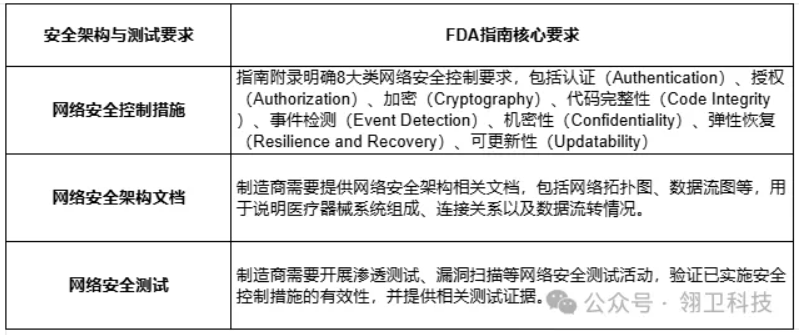
安全架构与测试
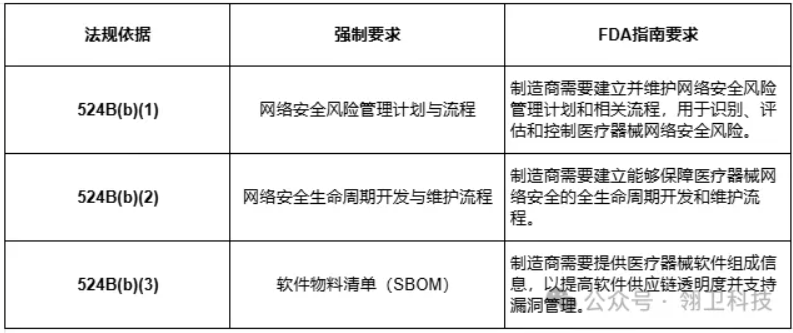
特殊强制要求
524B 仅针对符合 Cyber Device 定义的联网医疗器械强制生效;cyber device 通常需同时满足包含软件、能够连接互联网、且相关技术特征可能受到网络安全威胁影响这三项条件。
制造商应在上市前提交资料中提供充分、可审查的网络安全证据和文件化程序,而非仅作原则性声明。
自 2026 年 2 月 2 日 QMSR 生效后,FDA 医疗器械质量体系检查将按照更新后的检查框架实施,并关注制造商质量体系中与设计开发、风险管理、软件验证、纠正预防措施等相关的记录。
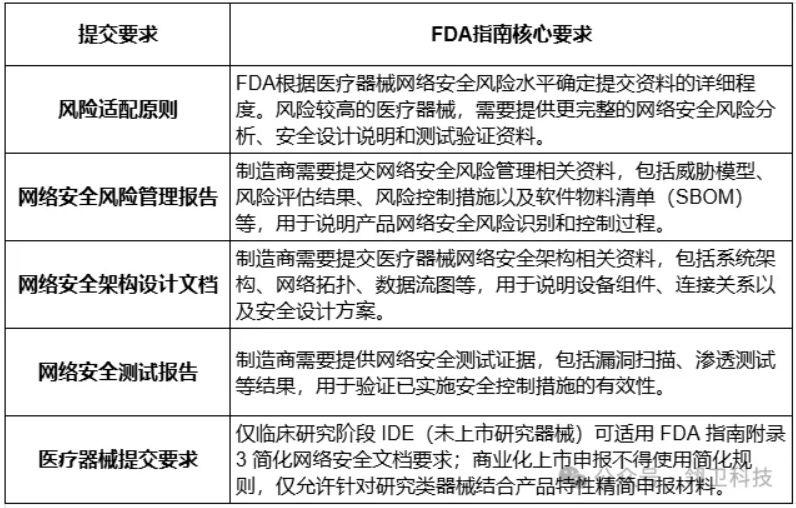
对于符合 FD&C Act 524B 定义的 cyber device,上市前提交资料还应包含网络安全漏洞管理计划、安全开发与维护程序、软件物料清单(SBOM)等信息。
资料不充分可能导致 FDA 要求补充、技术筛查暂停或不予受理。