美国 EO 14117:出海企业的合规要求与豁免路径
从数据合规角度来看,美国长期缺乏统一的联邦综合性个人信息保护法,监管更多呈州法和行业法并行格局。无论是加州的CCPA、CPRA 还是其余各州法规,整体上与 GDPR 的统一、综合、强制性框架存在差异。这种相对分散、行业化的监管格局,在一定程度上为美国科技企业的数据驱动型业务模型提供了较大空间,也使其习惯了低壁垒的数据流动,以至于谷歌、Meta 等公司在欧盟因不间断遭遇巨额处罚而饱受阵痛。然而,人工智能的爆发彻底重构了数据的战略价值,促使美国政府从国家层面重新评估大规模数据集在人工智能训练、情报分析、身份画像和国家安全竞争中的战略价值。在此背景下出台的第 14117 号行政令(EO 14117),并非传统意义上的隐私保护法案,而是一部具有国家安全属性的数据交易与访问控制工具。
从数据合规角度来看,美国长期缺乏统一的联邦综合性个人信息保护法,监管更多呈州法和行业法并行格局。无论是加州的CCPA、CPRA 还是其余各州法规,整体上与 GDPR 的统一、综合、强制性框架存在差异。
这种相对分散、行业化的监管格局,不仅孕育了一些美国科技巨头,也使其习惯了低壁垒的数据流动,以至于谷歌、Meta 等公司在欧盟因不间断遭遇巨额处罚而饱受阵痛。然而,人工智能的爆发彻底重构了数据的战略价值,促使美国政府从国家层面重新评估大规模数据集在人工智能训练、情报分析、身份画像和国家安全竞争中的战略价值。
在此背景下出台的第 14117 号行政令(EO 14117),并非传统意义上的隐私保护法案,而是一部具有国家安全属性的数据交易与访问控制工具。
一、背景
EO 14117通过规制特定类别的covered data transactions,而非仅切断狭义纯数据交易路径。针对美国主体在特定交易中使关切国家或 covered person 访问美国政府相关数据或达到批量阈值的美国敏感个人数据的行为,划定了全新强制性合规红线。
以往的数据保护法规(如欧盟的 GDPR)通常是“普适性”的,保护的是公民个人权利。而美国 EO 14117指向性和排他性极强,具体在于:
● 指向特定的“关切国家”(Countries of Concern): 官方文件中直接点名了六个国家,其中就有中国(包括香港、澳门)。这意味着若交易使中国或covered person 访问政府相关数据或达到bulk阈值的美国敏感个人数据,并落入受管制交易类别,则可能触发禁止、限制或许可要求。
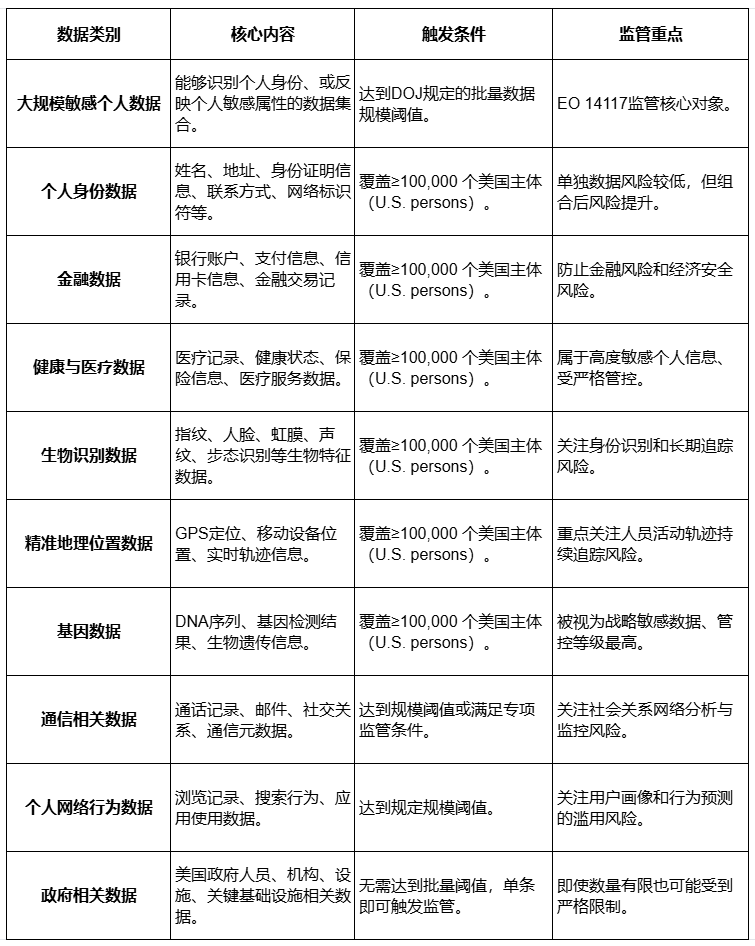
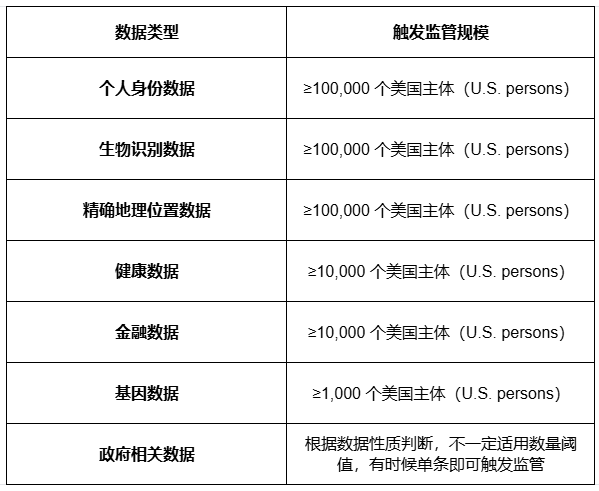
● 指向特定的“敏感数据量级”: 规定明确了“大规模”(Bulk)的门槛(精准地理位置数据以1000 个美国设备(U.S. devices) 为阈值;个人健康数据、个人金融数据的判定门槛为10000 名美国主体(U.S. persons);其余受管控个人标识类数据,批量标准为 100000 名美国主体)。
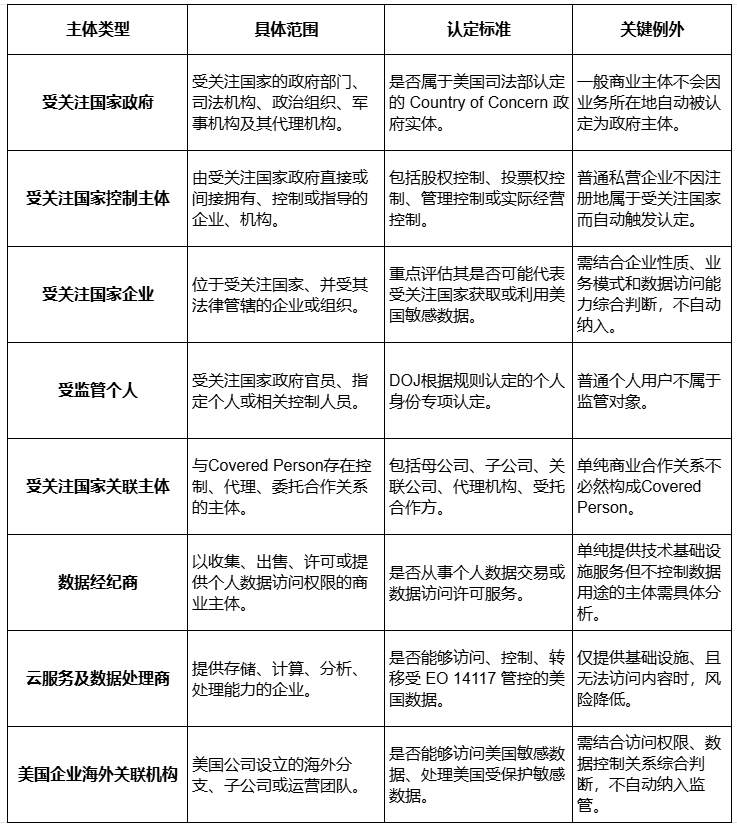
● 指向特定的“受规管人员”: 受规管主体(covered person)并不限于中国境内实体,覆盖规则列明的四类主体:一是由关切国家、关切国家实体或受规管主体直接或间接持有 50% 以上权益的外国实体;二是作为关切国家实体、受规管主体雇员或承包商,且具备相关数据访问权限的外国个人;三是主要居住于关切国家的外国个人;四是美国司法部(DOJ)单独指定的管控主体。长期在美国境内居住的中国公民一般归类为美国主体(U.S. person),受规管主体的定义本身排除U.S. person,但美国司法部仍有权针对特定主体作出单独管控指定。
在跨国数据治理的早期阶段,企业合规侧重于技术治理与流程合规,核心命题在于“通过何种安全机制实现数据跨境的合法回传”。14117的出台,跨国企业面临的合规边界被重新界定。合规的重心不再仅限于“传输过程的风险控制”,还需要进一步评估业务模式本身是否落入禁止交易或限制交易范围。部分交易不是绝对禁止,而是可在满足 CISA Security Requirements、尽调、审计、记录等条件下作为 restricted transaction 进行。
二、
EO 14117具体内容
1、
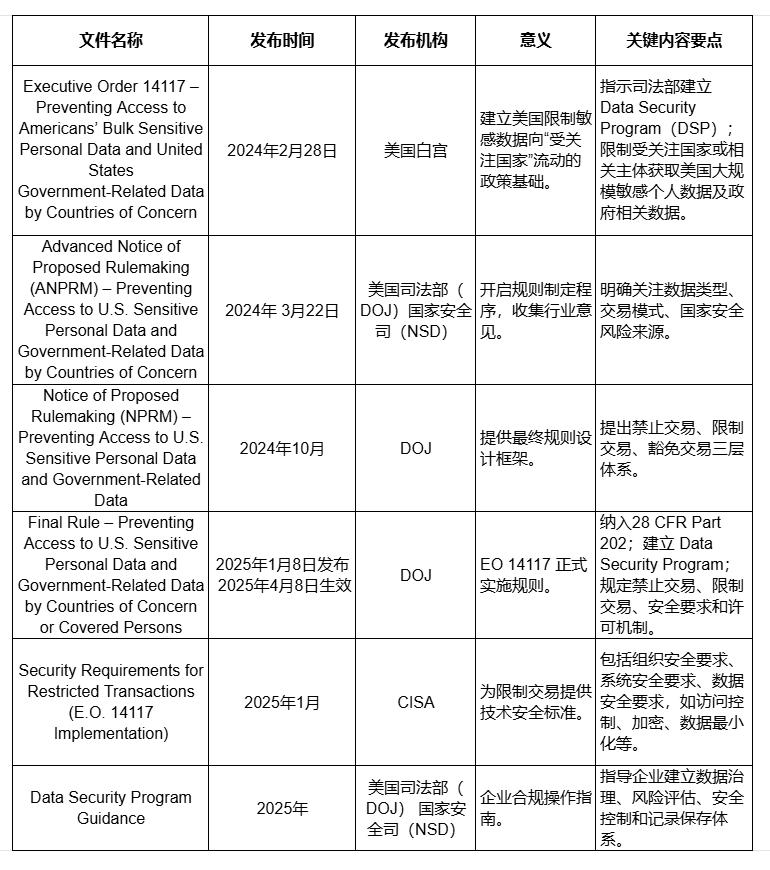
EO 14117 配套规则与指南体系
2、
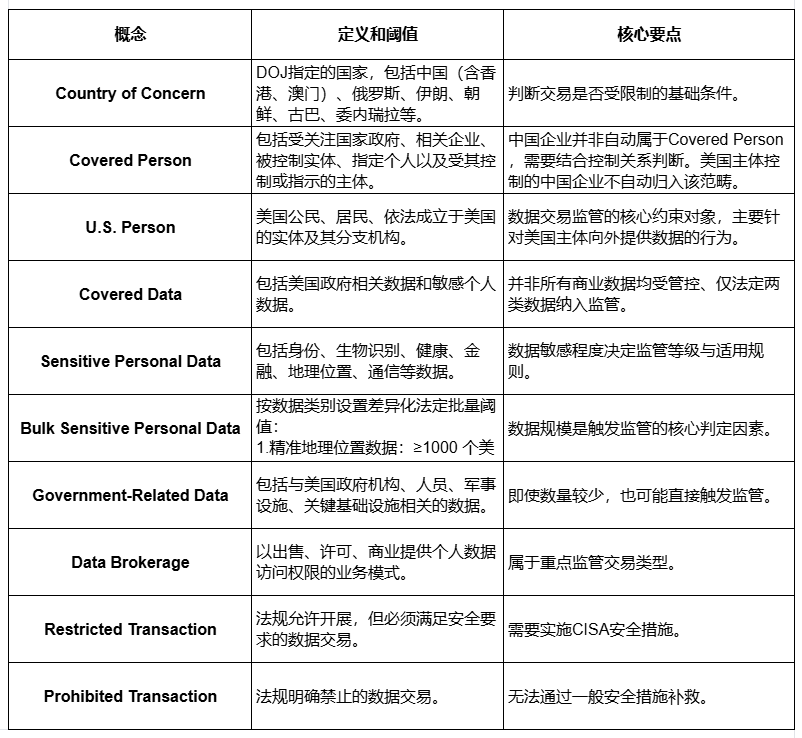
EO 14117 核心概念界定
3、
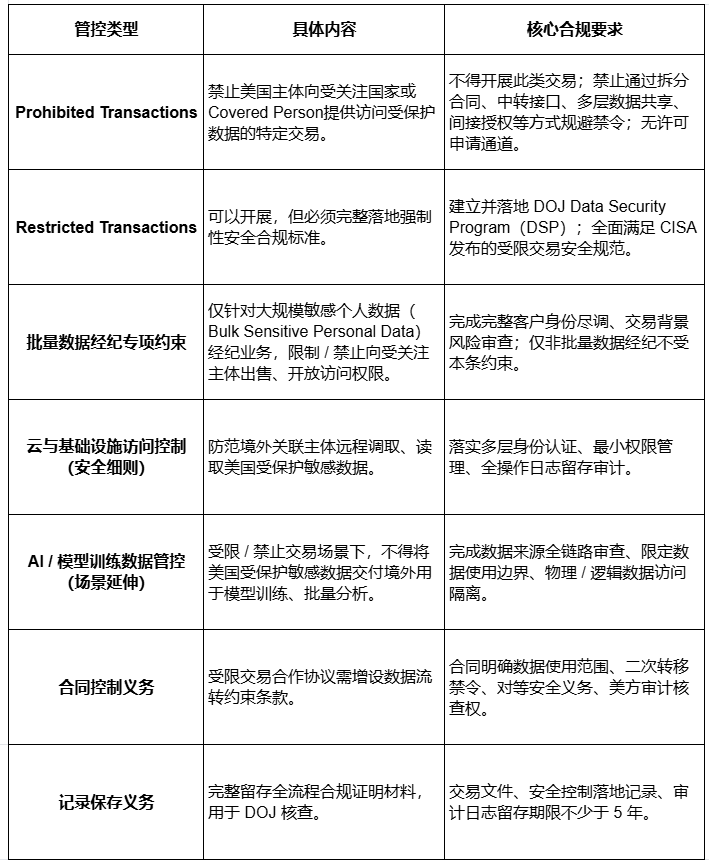
EO 14117 核心管控规则
4、
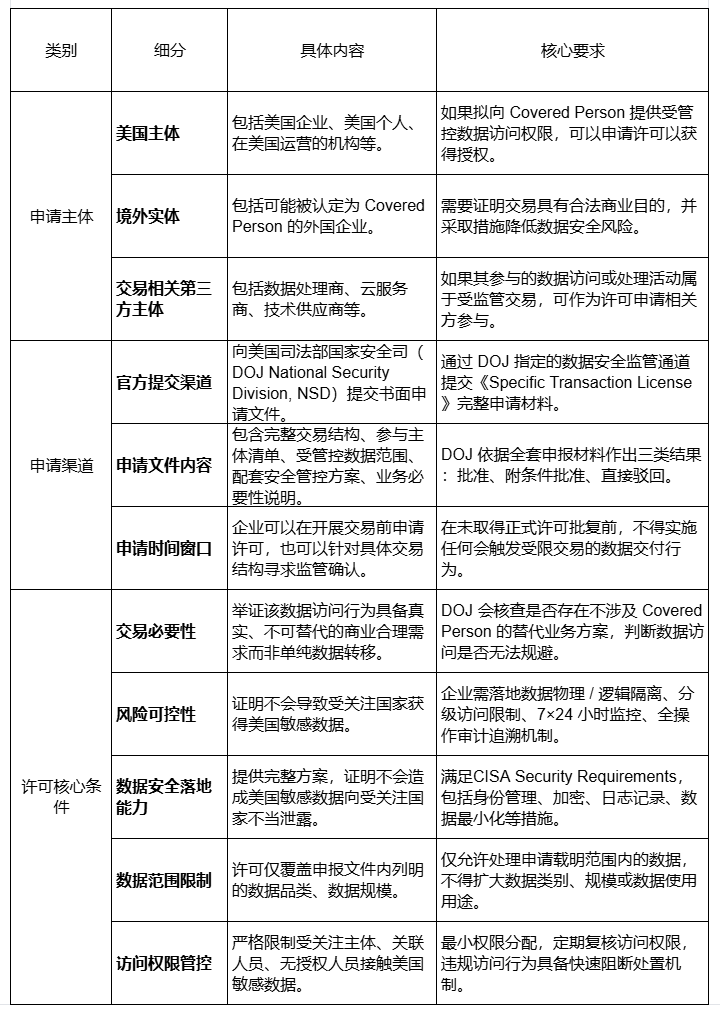
DOJ 个案许可申请(License)
三、监管范围与豁免
5、
受管控主体范围
6、
受管辖的数据类型
7、
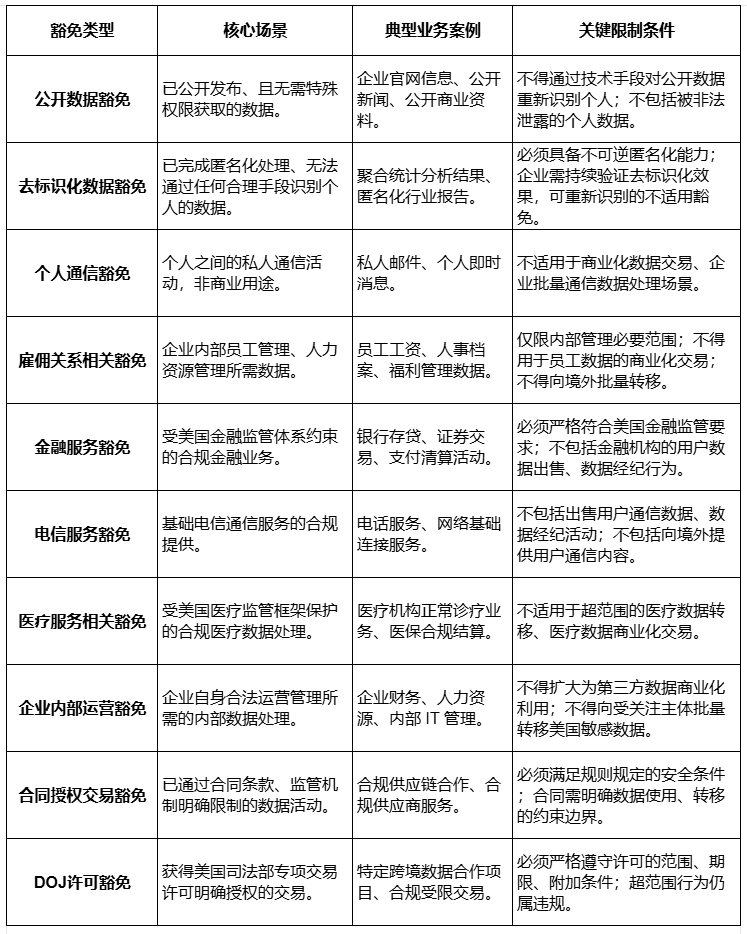
不受 EO 14117 管辖的数据及豁免路径
8、
数据规模阈值参考
四、
中国出海企业的合规步骤
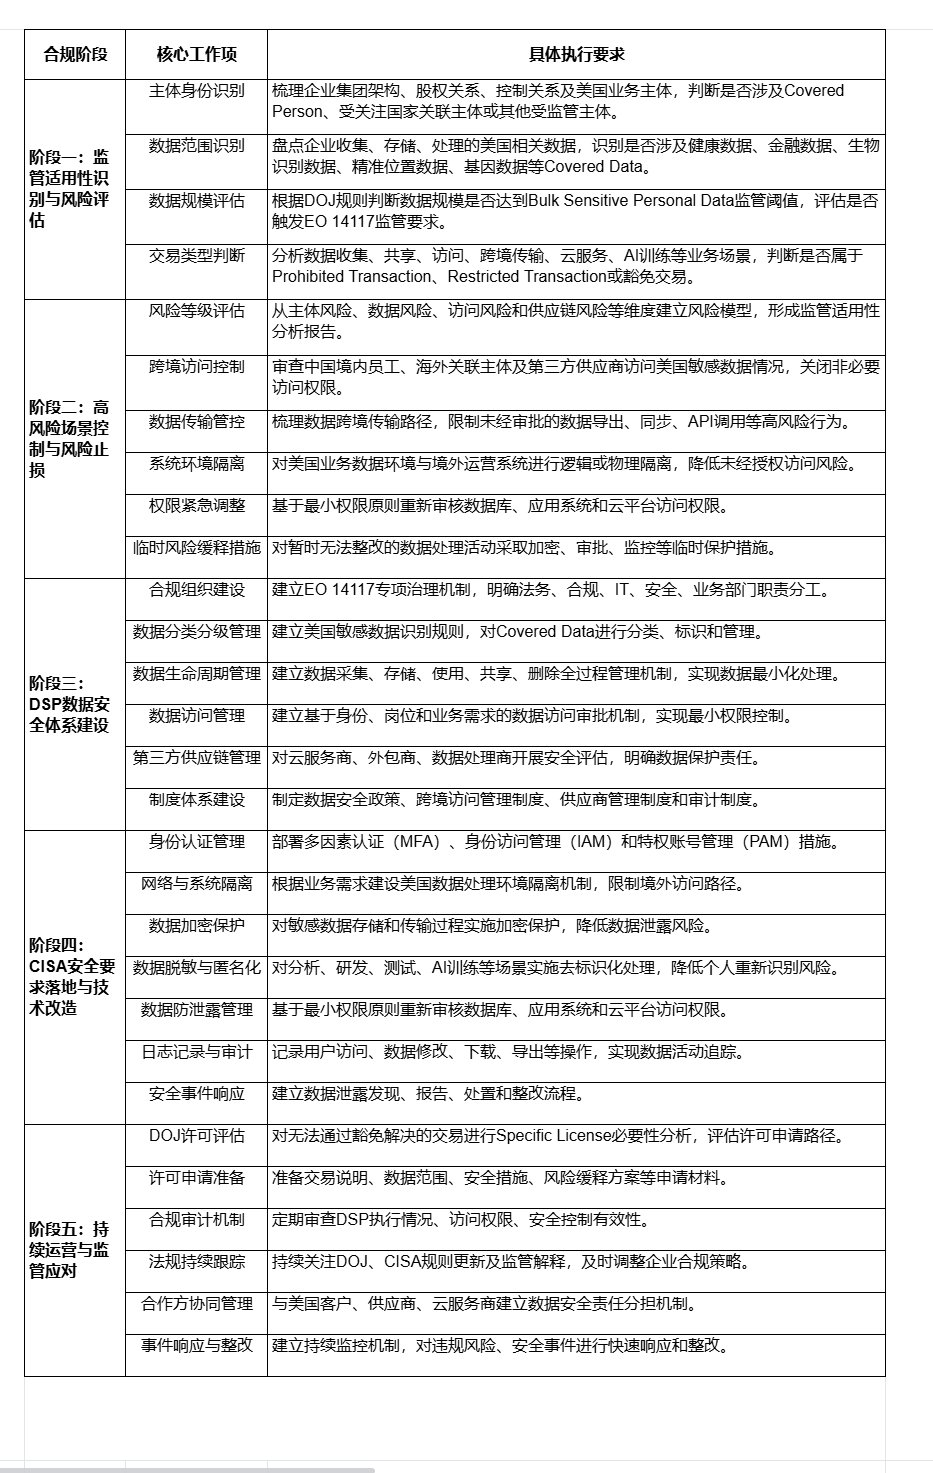
对于涉及美国市场运营、用户数据收集、云服务部署、人工智能训练或跨境数据处理的中国企业而言,EO 14117 同时包含禁止交易、限制交易、豁免交易和许可路径;对企业而言既有业务禁止风险,也有架构调整和安全控制建设要求。
并非所有涉及美国数据的出海企业都必须落实这套规范。企业第一步要厘清自身是否在监管覆盖范围内,从主体身份、数据类型、交易模式、访问路径几个维度做系统性评估;只有交易落入禁止交易或限制交易范围,或存在被认定为 covered data transaction 的较高风险时,才需要进一步推进数据治理优化、系统架构改造、安全管控搭建与管理体系升级,循序渐进搭建满足 DOJ DSP 和 CISA 安全要求的数据安全体系。